ทำความรู้จักกับ Policy Drift และความเสี่ยงที่ซ่อนอยู่
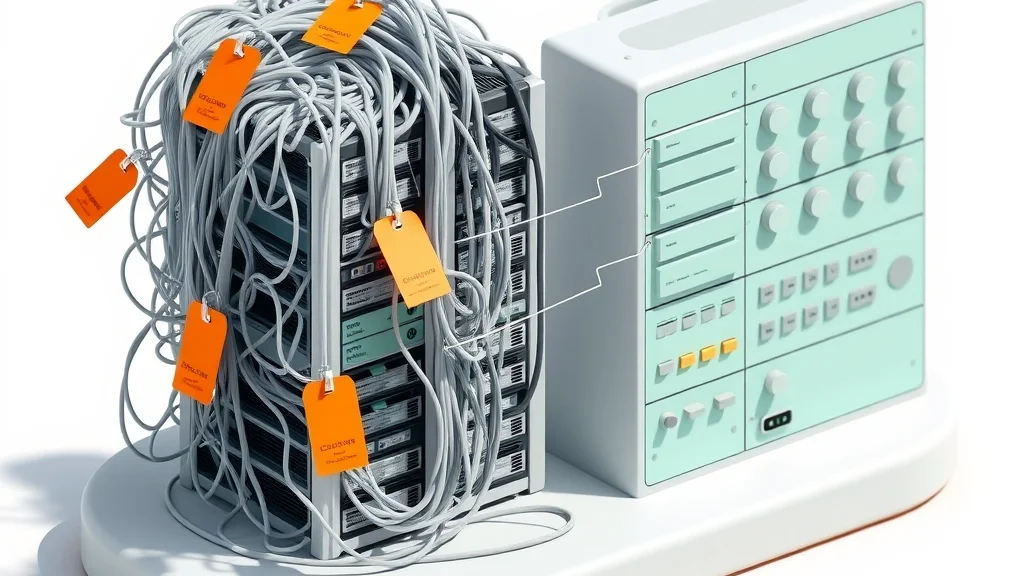
เวลาเราเขียนโปรแกรมหรือตั้งค่าระบบมักจะมีสิ่งที่เรียกว่า Policy Drift (การสะสมของกฎการตั้งค่าที่ไม่ได้ใช้งานหรือซับซ้อนเกินจำเป็น) เกิดขึ้นเสมอ เปรียบได้กับการที่บ้านของเรามีของสะสมมาหลายปีจนหาทางเดินไม่เจอ ระบบจัดการการส่งข้อมูลอย่าง Application Delivery Controller (อุปกรณ์ควบคุมการรับส่งข้อมูลแอปพลิเคชัน) ก็เช่นกัน เมื่อเวลาผ่านไป เรามักจะเพิ่มกฎการทำงานเข้าไปเรื่อยๆ ทั้งเพื่อแก้ปัญหาเฉพาะหน้า หรือรองรับโปรเจกต์ชั่วคราว
ปัญหาคือเมื่อเวลาผ่านไปหลายปี กฎเหล่านั้นก็ยังคงค้างอยู่ในระบบโดยไม่มีใครกล้าลบ เพราะกลัวว่าถ้าลบออกแล้วระบบหลักจะพัง การสะสมของกฎเหล่านี้ทำให้เกิดช่องโหว่ทางความปลอดภัยขึ้นมาได้ง่าย โดยเฉพาะเมื่อมีรายงานช่องโหว่ร้ายแรงอย่าง CVE-2026-88774 (รหัสอ้างอิงช่องโหว่ความปลอดภัยที่ถูกประกาศโดยหน่วยงานกลาง) ที่ส่งผลกระทบต่อระบบของ Citrix NetScaler (ยี่ห้อของอุปกรณ์ ADC ที่เป็นที่นิยม)
สำหรับคนที่กำลังฝึกเป็นโปรแกรมเมอร์ เรื่องนี้เป็นบทเรียนสำคัญว่าทำไม การทำความสะอาดโค้ด หรือการจัดการระบบให้เรียบง่ายจึงสำคัญมาก เพราะถ้าเราปล่อยให้ระบบสะสมความซับซ้อนไปเรื่อยๆ วันหนึ่งเราจะพบว่าเราไม่สามารถระบุได้ว่ากฎแต่ละข้อที่ตั้งไว้มีไว้เพื่ออะไร และนั่นคือจุดเริ่มต้นที่ทำให้ระบบถูกโจมตีได้โดยที่เราไม่รู้ตัว
กลไกที่ทำให้เกิด Policy Drift ในระบบ
การเกิด Policy Drift ไม่ได้เกิดจากความตั้งใจที่จะทำให้ระบบแย่ลง แต่มักเกิดจากขั้นตอนการทำงานประจำวันที่เรามองข้ามไป เช่น การคัดลอกการตั้งค่าเดิมมาใช้ใหม่ (Cloning) เพื่อประหยัดเวลา หรือการเขียนกฎที่ซับซ้อนเกินไปโดยไม่มีการบันทึกเหตุผลกำกับไว้ ในฐานะโปรแกรมเมอร์มือใหม่ คุณควรทำความเข้าใจว่าการเขียนโค้ดหรือตั้งค่าระบบที่ ไม่มีเอกสารอธิบาย คือระเบิดเวลาลูกใหญ่
ลองนึกภาพว่าคุณได้รับมอบหมายให้แก้ไขเว็บแอปพลิเคชัน แต่เมื่อเปิดดูโค้ดกลับพบฟังก์ชันที่เขียนไว้เมื่อสามปีก่อนโดยไม่มีคอมเมนต์อธิบาย คุณย่อมไม่กล้าลบมันทิ้งเพราะกลัวว่าระบบจะพัง นี่คืออาการเดียวกับที่เกิดขึ้นบนอุปกรณ์ ADC (อุปกรณ์ควบคุมการรับส่งข้อมูล) ที่กฎการเข้าถึงถูกทิ้งไว้หลังจากจบโปรเจกต์ไปนานแล้ว ทำให้เมื่อมีช่องโหว่ใหม่เข้ามา ระบบเหล่านั้นก็กลายเป็นจุดอ่อนทันที
วิธีป้องกันที่ดีที่สุดคือการสร้าง Register (สมุดบันทึกรายการ) ของกฎทั้งหมดที่เราตั้งขึ้นมา เพื่อให้รู้ว่ากฎข้อไหนใช้เพื่ออะไร และใครเป็นคนดูแลรับผิดชอบ สิ่งนี้จะช่วยให้คุณตัดสินใจได้ง่ายขึ้นเมื่อต้องมีการอัปเดตระบบหรือเมื่อเกิดเหตุการณ์ฉุกเฉิน ซึ่งเป็นนิสัยที่โปรแกรมเมอร์มืออาชีพต้องฝึกฝนตั้งแต่เริ่มทำงาน
ตัวอย่างการจัดการกฎผ่านโค้ดและการตรวจสอบ
ในการเขียนโปรแกรม เรามักใช้ Conditional Logic (ตรรกะแบบมีเงื่อนไข) เพื่อควบคุมการทำงาน เช่นเดียวกับที่ ADC ใช้ตรวจสอบ URL เพื่อตัดสินใจว่าจะอนุญาตให้เข้าถึงข้อมูลไหม หากเราเขียนเงื่อนไขซ้อนกันหลายชั้นโดยไม่มีการจัดระเบียบ มันจะกลายเป็นความเสี่ยงที่คล้ายกับในช่องโหว่ CVE-2026-88774 ที่ยอมให้คนนอกข้ามการตรวจสอบนโยบายความปลอดภัยได้
ลองดูตัวอย่างการเปรียบเทียบระหว่างโค้ดที่เขียนแบบสะสมกฎไปเรื่อยๆ กับแบบที่มีการจัดระเบียบให้ชัดเจน เพื่อให้คุณเห็นภาพว่าความซับซ้อนทำให้เกิดบั๊กได้อย่างไร
// แบบที่ผิด: เขียนกฎทับซ้อนกันจนไม่รู้ว่าอันไหนคืออันไหน
function checkAccess(url) {
    if (url.includes('/admin')) return true; // กฎเก่าที่ลืมลบ
    if (url.includes('/public')) return true;
    if (url.includes('/temp-campaign')) return true; // กฎชั่วคราวที่ควรลบไปแล้ว
    return false;
}
โค้ดด้านบนแสดงถึงการเพิ่มเงื่อนไขแบบสุ่มเมื่อต้องการแก้ปัญหาเฉพาะหน้า หาก /temp-campaign ถูกเปิดทิ้งไว้แม้แคมเปญจะจบไปแล้ว มันจะกลายเป็นช่องโหว่ที่ใครก็เข้าถึงได้ ผลลัพธ์ที่ได้คือฟังก์ชันนี้จะคืนค่า true (อนุญาต) ให้กับ URL ทุกตัวที่ตรงกับเงื่อนไขเก่าโดยไม่ตั้งใจ
// แบบที่ถูก: จัดระเบียบกฎด้วยการใส่คำอธิบายและวันหมดอายุ
const allowedRules = [
    { path: '/public', desc: 'หน้าหลักสาธารณะ' },
    { path: '/admin', desc: 'หน้าแอดมิน', restricted: true }
];

function checkAccess(url) {
    // ตรวจสอบจากรายการที่ลงทะเบียนไว้เท่านั้น
    return allowedRules.some(rule => url.includes(rule.path));
}
โค้ดนี้ใช้ Array (รายการเก็บข้อมูล) ในการเก็บกฎทำให้เราสามารถแก้ไขหรือลบกฎได้ง่ายขึ้น ผลลัพธ์คือโปรแกรมจะทำงานเฉพาะกฎที่ระบุไว้ชัดเจนเท่านั้น ช่วยลดโอกาสเกิด Policy Drift ได้อย่างมีประสิทธิภาพ
ความสำคัญของการทำ Register และการระบุเจ้าของ
การทำ Register (บัญชีรายชื่อ) ไม่จำเป็นต้องใช้เครื่องมือซับซ้อน แค่มีไฟล์เอกสารหรือฐานข้อมูลที่ระบุว่ากฎข้อนี้มีไว้ทำไม ใครเป็นคนสร้าง และมีผลกระทบอย่างไร ก็เพียงพอแล้ว โปรแกรมเมอร์มือใหม่มักจะมองข้ามขั้นตอนนี้เพราะคิดว่าการทำงานให้เสร็จสำคัญกว่า แต่ในระยะยาว ความชัดเจน คือสิ่งที่ทำให้คุณทำงานร่วมกับทีมได้โดยไม่เกิดปัญหา
ในกรณีของ Citrix NetScaler การมีรายชื่อกฎที่ชัดเจนช่วยให้ทีมรักษาความปลอดภัยตอบคำถามได้ทันทีว่า "ระบบของเราได้รับผลกระทบจากช่องโหว่นี้หรือไม่" แทนที่จะต้องเสียเวลาไล่เช็กทุกเครื่องทีละจุด ซึ่งเป็นเรื่องที่เสียเวลามากและอาจเกิดความผิดพลาดได้ง่ายหากทำด้วยมือ
นอกจากนี้ การระบุ Owner (เจ้าของกฎ) ยังเป็นเรื่องสำคัญ หากวันหนึ่งคนที่เขียนกฎนั้นลาออกไปแล้ว เรายังสามารถติดต่อทีมที่ดูแลได้ทันทีว่ากฎนี้ยังจำเป็นอยู่ไหม การมีวันหมดอายุของกฎ (Review Date) จะช่วยให้เราตัดสินใจลบกฎที่ไม่จำเป็นออกไปได้โดยไม่ต้องกังวลว่าจะทำระบบพัง
การรับมือกับช่องโหว่ในฐานะนักพัฒนา
เมื่อมีข่าวช่องโหว่ใหม่ๆ ออกมาอย่าง CVE-2026-88774 สิ่งแรกที่คุณต้องทำไม่ใช่การตื่นตระหนก แต่คือการประเมินว่าระบบของคุณใช้งานฟีเจอร์ที่ได้รับผลกระทบหรือไม่ หากคุณมีการบันทึกการตั้งค่าไว้ดี คุณจะสามารถตรวจสอบได้ภายในไม่กี่นาทีว่ากฎไหนเข้าข่ายเสี่ยงบ้าง นี่คือความแตกต่างระหว่างโปรแกรมเมอร์ที่ทำงานอย่างเป็นระบบ กับคนที่ทำงานแบบแก้ปัญหาไปวันๆ
สำหรับคนที่กำลังฝึกเขียนโค้ด นี่คือโอกาสดีที่จะหัดบันทึกสิ่งที่คุณทำลงใน Repository (ที่เก็บโค้ดของโปรเจกต์) ให้เป็นนิสัย เช่น การเขียนไฟล์ README (ไฟล์อธิบายการใช้งาน) ที่บอกว่าฟังก์ชันนี้เขียนขึ้นมาเพื่อแก้บั๊กอะไร หรือต้องลบทิ้งเมื่อไหร่ การฝึกแบบนี้จะทำให้คุณกลายเป็นนักพัฒนาที่ทีมไหนก็อยากร่วมงานด้วย
อย่าลืมว่าเทคโนโลยีเปลี่ยนตลอดเวลา แต่ วินัยในการจัดการ คือสิ่งที่จะอยู่กับคุณไปตลอดอาชีพ การป้องกันช่องโหว่ไม่ได้มีแค่การอัปเดตเวอร์ชันซอฟต์แวร์ แต่รวมถึงการดูแลบ้านหลังนี้ให้สะอาดและเป็นระเบียบ เพื่อให้พร้อมรับมือกับปัญหาที่คาดไม่ถึงเสมอ
สรุป: เปลี่ยนความรู้เรื่องช่องโหว่ให้เป็นนิสัยการทำงาน
การเรียนรู้เรื่อง Policy Drift จากกรณีของ CVE-2026-88774 สอนให้เรารู้ว่าการดูแลระบบไม่ใช่แค่เรื่องของการเขียนโค้ดให้ทำงานได้ แต่คือการทำความเข้าใจว่าสิ่งที่เราตั้งค่าไว้ในอดีตส่งผลต่อความปลอดภัยในอนาคตอย่างไร สำหรับมือใหม่ การเริ่มต้นด้วยการทำ Documentation (เอกสารประกอบ) และการจัดระเบียบโค้ดให้สะอาดคือหัวใจสำคัญ
ลองนำแนวทางนี้ไปใช้กับโปรเจกต์เล็กๆ ของคุณดู เช่น ทุกครั้งที่เขียนคำสั่ง if-else หรือตั้งค่า Environment Variables (ตัวแปรที่ใช้ตั้งค่าโปรแกรม) ให้ลองเขียนโน้ตสั้นๆ ไว้ข้างๆ ว่าทำไมถึงต้องมีค่านี้ และถ้าวันหนึ่งเราลบออกจะเป็นอย่างไร การฝึกคิดแบบนี้จะทำให้คุณเห็นภาพรวมของระบบได้ชัดเจนยิ่งขึ้น
สรุปแล้ว ความปลอดภัย ไม่ใช่เรื่องของอุปกรณ์เพียงอย่างเดียว แต่เป็นเรื่องของคนที่ดูแลอุปกรณ์นั้นด้วย หากคุณฝึกตัวเองให้มีความรอบคอบและหมั่นตรวจสอบระบบอยู่เสมอ คุณจะก้าวขึ้นมาเป็นโปรแกรมเมอร์ที่มีคุณภาพและรับมือกับความท้าทายในสายงานนี้ได้อย่างมั่นคงแน่นอน
ที่มา: Policy Drift on Application Delivery Controllers: The Setting Behind CVE-2026-88774 — DEV Community